JAKARTA – PT BPR Cakradana Tirtamas Reksa secara resmi mempertegas komitmennya dalam menjaga keamanan informasi dan perlindungan data nasabah melalui penerapan Kebijakan Keamanan Informasi berstandar internasional ISO 27001:2022.
Langkah ini diambil sebagai bentuk upaya berkesinambungan perusahaan dalam mematuhi seluruh peraturan perundang-undangan terkait pengamanan informasi yang berlaku di Indonesia, sekaligus meningkatkan kualitas tata kelola teknologi informasi perbankan.
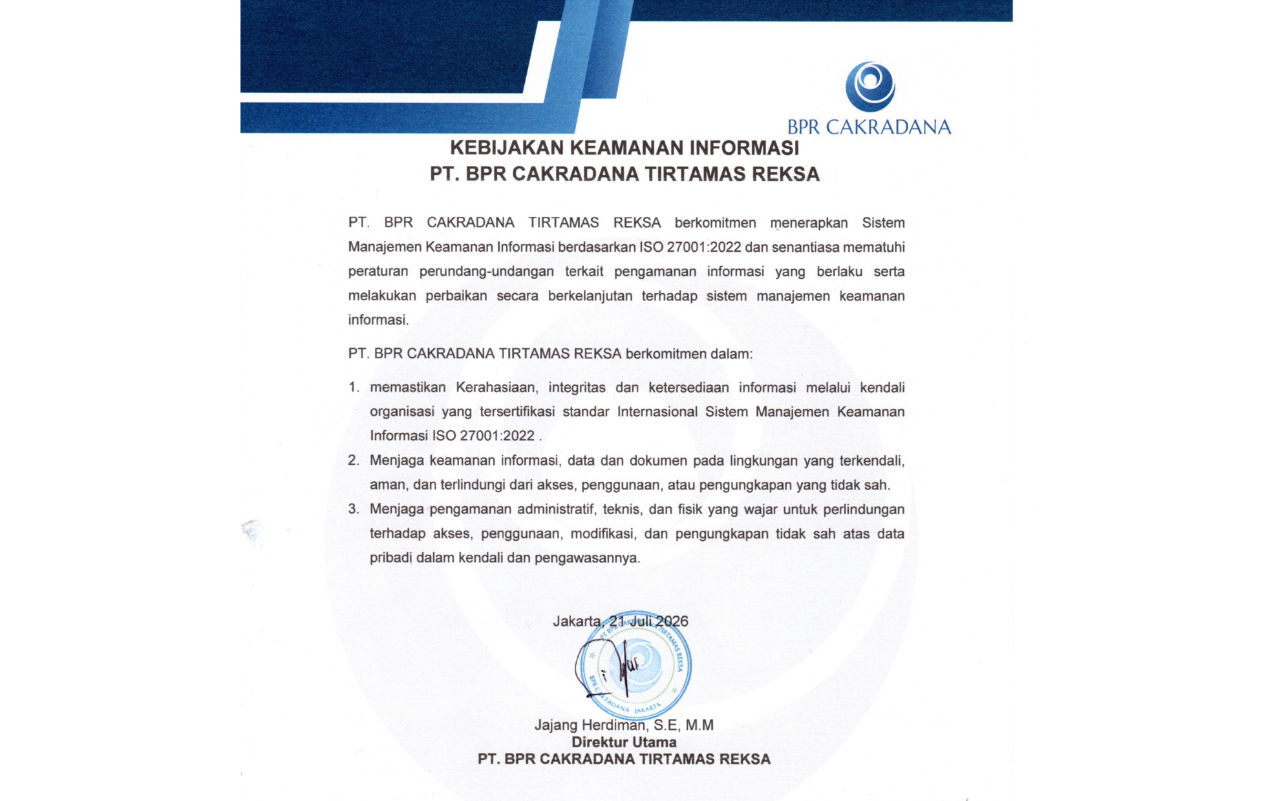
Melalui Kebijakan Keamanan Informasi yang telah disahkan oleh Direktur Utama PT BPR Cakradana Tirtamas Reksa, perusahaan menetapkan tiga pilar utama komitmen keamanan:
- Memastikan Kerahasiaan, Integritas, dan Ketersediaan Informasi: Mengelola dan melindungi aset informasi melalui kendali organisasi yang tersertifikasi standar internasional Sistem Manajemen Keamanan Informasi ISO 27001:2022.
- Perlindungan Lingkungan Data: Menjaga keamanan informasi, data, dan dokumen di lingkungan internal yang terkendali, aman, serta terlindungi dari akses, penggunaan, atau pengungkapan tanpa izin.
- Pengamanan Berkelanjutan: Menerapkan pengamanan administratif, teknis, dan fisik yang wajar untuk mencegah modifikasi, pengungkapan, atau akses tidak sah terhadap data pribadi dalam kendali dan pengawasan BPR Cakradana.
Penerapan standar ISO 27001:2022 ini diharapkan dapat semakin meningkatkan rasa aman dan kepercayaan nasabah dalam bertransaksi serta memanfaatkan layanan keuangan yang disediakan oleh PT BPR Cakradana Tirtamas Reksa. Perusahaan akan terus melakukan perbaikan secara berkelanjutan demi menghadirkan sistem perbankan yang tangguh, aman, dan terpercaya.